La version 2 du Remotly Relay Server ajoute la prise en charge de TLS et d’un mot de passe d’accès. Même sans TLS, chaque connexion est chiffrée de bout en bout avec RSA-4096 et AES-256 ; TLS ajoute une couche de transport redondante pour les pare‑feu stricts, au prix d’une charge CPU supplémentaire. Le mot de passe d’accès empêche des utilisateurs aléatoires qui découvriraient l’IP et le port de votre serveur de l’utiliser.
1. Téléchargement et décompression
Téléchargez le package Windows : remotly‑relay‑windows‑v2.zip. Versions disponibles : remotly‑relay‑windows‑amd64.exe (Windows 64 bits), remotly‑relay‑linux‑arm7 (ARM 32 bits), remotly‑relay‑linux‑arm64 (ARM 64 bits), remotly‑relay‑linux‑amd64 (Linux 64 bits Intel/AMD).
- RelayGoConfig.json — fichier de configuration
- RelayService.exe — wrapper de service qui lance l’exécutable du relais
- remotly‑relay‑windows‑amd64.exe — le serveur relais lui‑même (x64 uniquement)
2. Configuration
Configuration sans TLS :
{
  "tlsEnabled": false,
  "key": "",
  "cert": "",
  "forceTLS": false,
  "domain": "",
  "port": 443,
  "max_bandwidth": 40000000,
  "allowed_bandwidth": 30000000,
  "password": "PasswordPasswordPasswordPassword"
}
Configuration TLS (définissez forceTLS sur true pour n’autoriser que les connexions encapsulées dans TLS) :
{
  "tlsEnabled": true,
  "key": "C:\\relay\\key.pem",
  "cert": "C:\\relay\\fullchain.pem",
  "forceTLS": false,
  "domain": "relay.example.com",
  "port": 443,
  "max_bandwidth": 40000000,
  "allowed_bandwidth": 30000000,
  "password": "PasswordPasswordPasswordPassword"
}- tlsEnabled — active le chiffrement TLS supplémentaire ; des chemins cert et key valides sont requis lorsque la valeur est true.
- key — chemin vers la clé privée du certificat au format PEM. Échappez les barres obliques inverses dans le JSON (C:\\Path\\key.pem).
- cert — chemin vers le certificat de chaîne complète au format PEM, mêmes règles d’échappement.
- forceTLS — lorsque la valeur est true, seules les connexions TLS 1.2 / 1.3 sont acceptées ; le client et l’hôte doivent tous deux utiliser TLS.
- domain — nom de domaine attribué à l’IP du relais dans le DNS (recommandé, utilisé pour le SNI).
- port — port utilisé par le relais pour la communication.
- password — au moins 32 caractères pour restreindre l’accès ; laissez vide pour fonctionner sans mot de passe. Un mot de passe non vide plus court empêche le démarrage du serveur.
3. Exécution du serveur
Lancez cmd.exe en tant qu’administrateur et exécutez :
remotly‑relay‑windows‑amd64.exe --config=RelayGoConfig.jsonOuvrez ensuite http://<IP du relais>:<port>/connectionTest (ou https://<domaine du relais>:<port>/connectionTest avec TLS) dans un navigateur. Vous devriez voir le message OK.
Le processus s’arrête lorsque vous fermez la console ou redémarrez Windows. Pour un démarrage automatique, copiez RelayGoConfig.json, remotly‑relay‑windows‑amd64.exe et RelayService.exe dans un même dossier, ouvrez une console administrateur dans ce dossier et enregistrez le service :
RelayService.exe -install
net start "Remotly Relay Service"

:: to remove
net stop "Remotly Relay Service"
RelayService.exe -remove
4. Enregistrement du relais dans votre compte
Connectez‑vous sur remotly.com, ouvrez Custom Relays et cliquez sur Add relay server. Indiquez l’adresse IP, le ou les ports de RelayGoConfig.json, un nom d’appareil visible dans les applications, le code pays et le même mot de passe que dans le fichier de configuration.
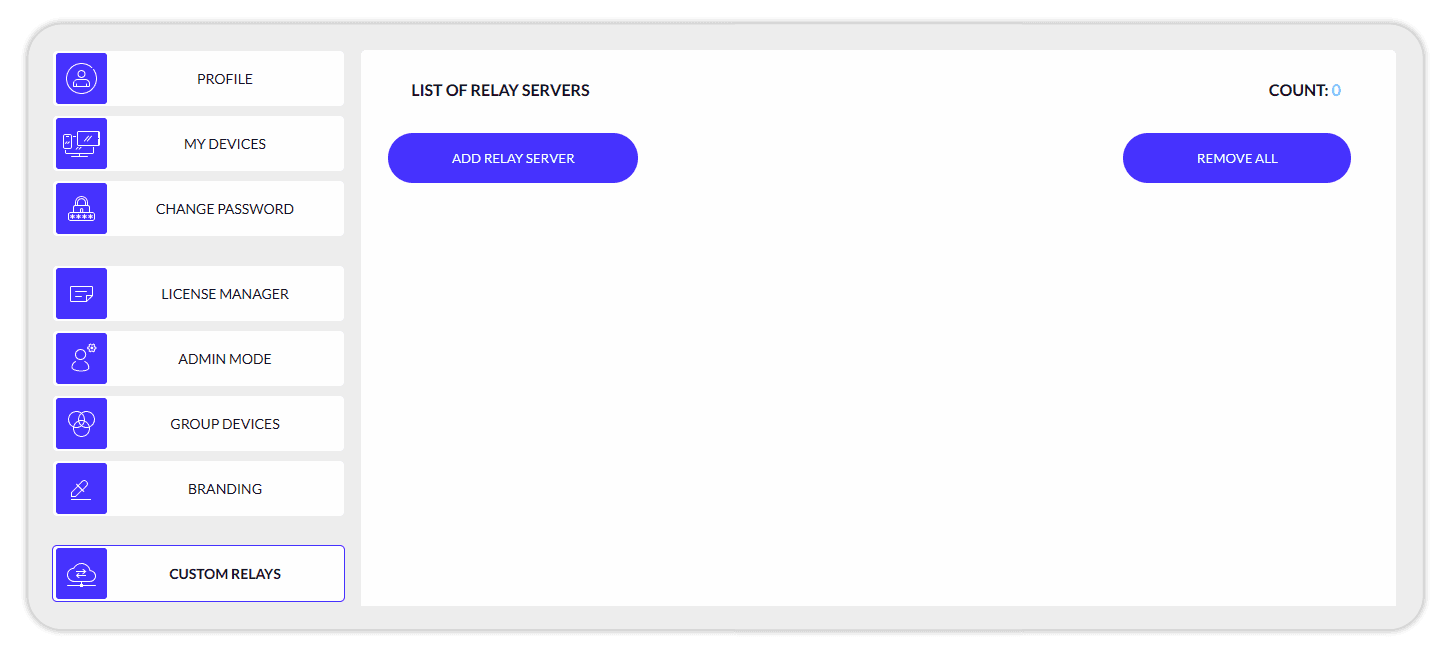
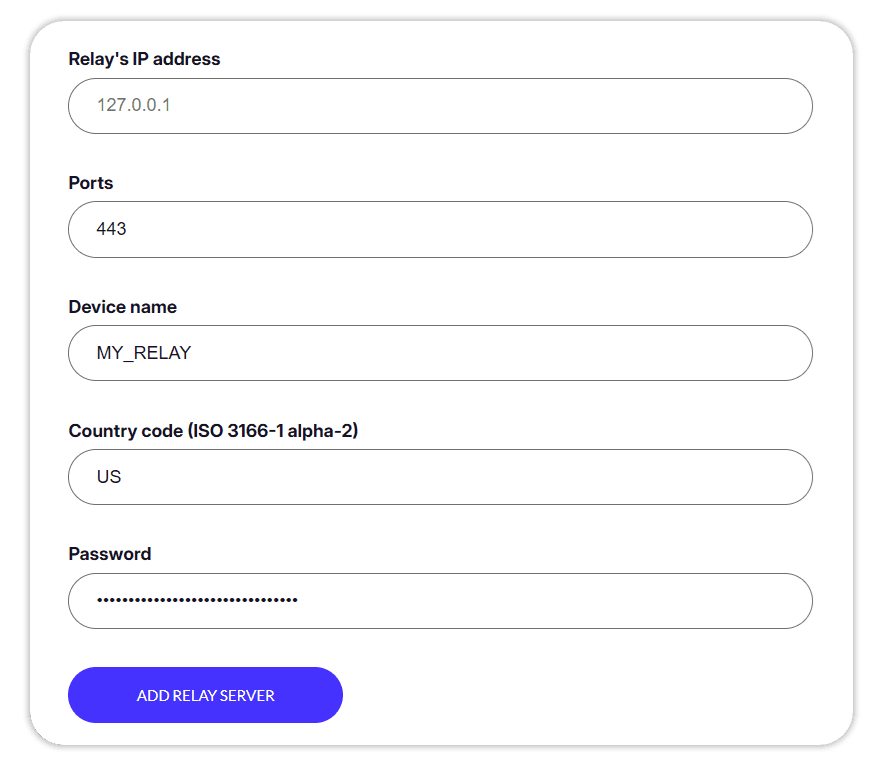
Lors de la connexion à un autre ordinateur avec Force Connect Anywhere activé, vous ne devriez désormais voir que le code pays et le nom de votre relais privé.
Dépannage
- connectionTest affiche OK mais les connexions relayées échouent : votre serveur n’est probablement pas accessible depuis l’extérieur de votre réseau. Configurez la redirection de port sur votre IP publique et testez depuis un navigateur externe.
- connectionTest affiche OK mais les connexions passent par un relais officiel Remotly : vous n’avez pas ajouté le relais personnalisé à votre compte dans le panneau web.
- Le relais fonctionne mais connectionTest est inaccessible : depuis l’intérieur de votre réseau, vérifiez que le pare‑feu du serveur ne bloque pas le port du relais ; si le problème ne survient que depuis l’extérieur, corrigez la redirection de port sur votre routeur.