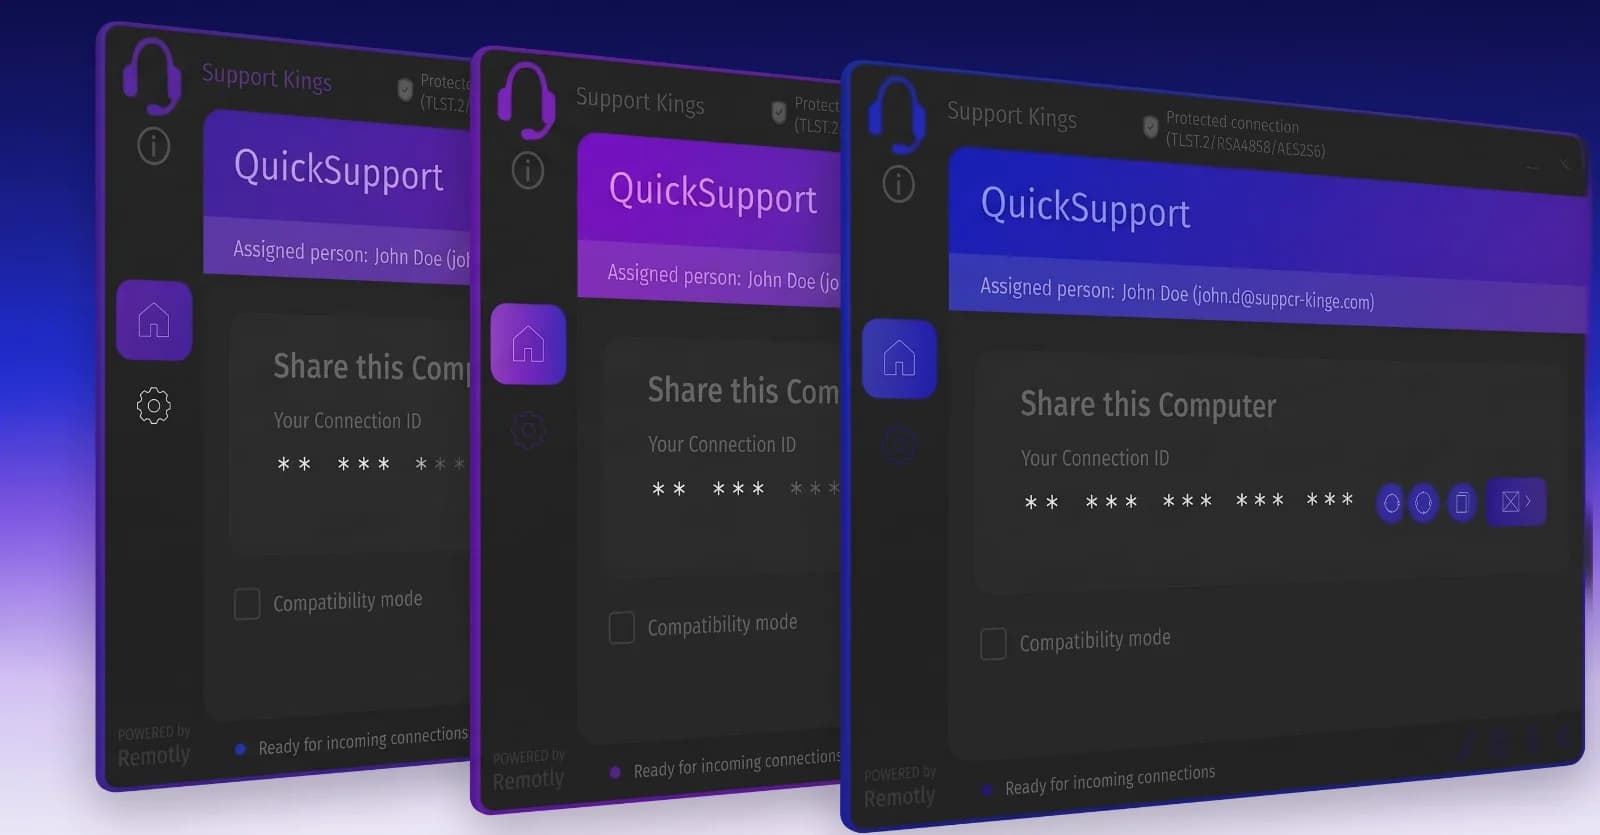
Remotly QuickHost

Ultrabezpieczny dostęp bez nadzoru dla administratorów systemów

Remotly QuickHost to agent stałego dostępu bez nadzoru stworzony dla administratorów IT, którzy potrzebują pełnej kontroli nad flotą urządzeń organizacji. Wdrażaj go na dużą skalę przez Microsoft Intune, oznacz własną marką i zarządzaj, wspieraj oraz administruj maszynami w każdej chwili — nawet po restarcie i bez zalogowanego użytkownika.

Dostępne dla
Agent hosta: Windows 7 / 8.1 / 10 / 11
Łączenie z: Windows · macOS · iOS · Android
Dostęp
Bez nadzoru, bez zalogowanego użytkownika
Wdrożenie
Intune · cicha instalacja
Tożsamość
Entra ID · SSO Microsoft i Google
Branding
Twoje logo, kolory i dane

Rozwiązanie dla

  • Administratorzy systemów IT

    Pełna kontrola nad serwerami i stacjami roboczymi, na ekranie logowania i po każdym restarcie.

  • Wewnętrzne zespoły wsparcia

    Naprawiaj komputery pracowników bez proszenia kogokolwiek o przeklikanie instalacji.

  • Freelancerzy IT i MSP

    Zarządzaj wieloma organizacjami klientów dzięki brandowanym agentom i osobnym relayom dla każdego klienta.

  • Działy IT przedsiębiorstw

    Wdrażaj przez Intune, autoryzuj przez Entra ID, natychmiast cofaj dostęp.

  • Operacje w centrach danych

    Maszyny headless z wirtualnymi monitorami, Wake‑on‑LAN i zdalnym sterowaniem zasilaniem.

  • Rozproszone zespoły

    Docieraj do każdego laptopa w terenie przez chmurę lub własny prywatny relay.

Co wyróżnia Remotly QuickHost?

1

Dostęp bez nadzoru

  • Dostęp bez użytkownika: Łącz się na ekranie logowania Windows bez zalogowanego użytkownika — agent uruchamia się razem z Windows i jest dostępny od razu po starcie systemu.

  • Zdalny restart: Restartuj maszyny zdalnie i automatycznie odzyskuj połączenie po restartach lub aktualizacjach.

  • Wake‑on‑LAN i sterowanie zasilaniem: Wake‑on‑LAN (także z sieci zewnętrznych przez prywatny relay), automatyczne i wymuszone wybudzanie, zdalne uśpienie, hibernacja i blokada.

  • Połączenia tylko z organizacji: Połączenia przez QuickHost są dostępne wyłącznie dla użytkowników z Twojej organizacji.

  • Zdalna kamera: Podglądaj kamerę zdalnego urządzenia w trybie bez nadzoru, bez obecności użytkownika.

  • Virtual Display Adapter: Pełna kontrola nad maszynami headless bez podłączonych fizycznych monitorów.
2

Masowe wdrożenie i branding

  • Spersonalizowany instalator: Pobierz z panelu administratora gotowy instalator z Twoim logo, kolorami, danymi adresowymi i nazwami modułów.

  • Cicha instalacja: Gotowe polecenie cichej instalacji z tokenem Twojej organizacji, generowane w panelu.

  • Microsoft Intune: Masowe wdrożenie jako pakiet Win32 / .intunewin lub instalacja ręczna tam, gdzie to potrzebne.

  • Ciche, podpisane aktualizacje: Aplikacje aktualizują się automatycznie i po cichu, z cyfrowo podpisanymi pakietami.

3

Administracja korporacyjna

  • Webowy panel administratora: Przypisuj licencje użytkownikom bezpośrednio z panelu, zarządzaj uprawnieniami użytkowników i grup oraz konfiguruj branding QuickHost.

  • Historia połączeń: Kto, kiedy i z jakim urządzeniem się połączył — z nagrywaniem sesji na żądanie do celów audytu i zgodności.

  • Filtrowanie urządzeń: Szybko wyszukuj i filtruj listę urządzeń ze statusem online/offline w dużych organizacjach.

  • SSO Microsoft i Google: Loguj się kontami Microsoft lub Google i integruj natywnie z Microsoft Active Directory / Entra ID.

  • Wiele połączeń: Do 8 zdalnych komputerów na administratora, każdy w osobnym oknie, i do 4 osób na jednej maszynie.

4

Bezpieczeństwo i kontrola dostępu

  • Szyfrowanie end‑to‑end: Strumienie danych AES-256, TLS 1.2 / 1.3 z opcją Force TLS oraz wymiana kluczy i autoryzacja RSA-4096.

  • Autoryzacja urządzeń i ocena IP: Zdalny komputer potwierdza żądania dostępu; ocena reputacji IP ostrzega o stronach ukrywających się za VPN.

  • Prywatne serwery relay: Prowadź sesje przez własny relay, on‑premises lub w prywatnej chmurze, dla pełnej suwerenności danych i zgodności z RODO.

  • Wdrożenie on‑premises: Prywatny serwer relay i Wake‑on‑LAN z sieci zewnętrznych są instalowane na infrastrukturze wskazanej przez Twoją organizację — dane sesji nigdy nie muszą opuszczać Twojej sieci.

  • Tryb prywatności: Wygaś zdalny ekran i zablokuj klawiaturę oraz mysz, aby osoby postronne nie widziały pracy technika ani jej nie przerywały.

  • Kontrola schowka: Udostępniaj lub blokuj schowek między komputerami, aby kontrolować przepływ danych.

Studium przypadku

Jak Grupa Pieprzyk usprawniła zarządzanie rozproszoną infrastrukturą dzięki Remotly QuickHost

Przeczytaj pełne studium przypadku
“Jeśli na pierwszym miejscu stawiasz na bezpieczeństwo, jest to oprogramowanie dla Ciebie. Dodatkowo stabilne połączenia oraz obsługa wysokiej jakości obrazu znacząco ułatwiają pracę administratora IT i działu helpdesk. Remotly jest godnym polecenia rozwiązaniem dla profesjonalnych zastosowań.”
— Tomasz Fronda, Kierownik Działu IT, Grupa Pieprzyk
Pieprzyk Group

Poradnik konfiguracji

Potrzebujesz pomocy we wdrożeniu QuickHost w swojej sieci lub integracji z Entra ID?

Zobacz poradnik instalacji i użytkowania

Poradnik integracji z Microsoft Entra ID

Importuj użytkowników z grup zabezpieczeń Entra ID, wdrażaj brandowany instalator przez Intune i pozwól, by dostęp podążał za członkostwem w grupach.

Pobierz poradnik integracji z Entra ID

Najczęściej zadawane pytania

Czy QuickHost działa, gdy nikt nie jest zalogowany?

Tak. Agent uruchamia się razem z Windows, więc możesz połączyć się na ekranie logowania, zdalnie zrestartować maszynę i automatycznie odzyskać dostęp po restartach lub aktualizacjach.

Czy mogę łączyć się z maszynami QuickHost z Maca lub telefonu?

Tak. Sam agent QuickHost działa na Windows, ale administratorzy łączą się z klienta Remotly dla Windows, natywnego klienta macOS lub darmowych aplikacji na iOS i Androida.

Jak wdrożyć QuickHost na setkach maszyn?

Pobierz spersonalizowany instalator z panelu administratora razem z poleceniem cichej instalacji zawierającym token organizacji, a następnie wdróż go przez Microsoft Intune jako pakiet Win32 / .intunewin.

Czy mogę zintegrować QuickHost z Active Directory?

Tak. Zaloguj się kontem Microsoft, udziel zgody administratora i zaimportuj użytkowników z grup zabezpieczeń Entra ID — licencje otrzymają automatycznie. Prawa dostępu podążają za członkostwem w grupach i jednostkach administracyjnych, a cofnięcie uprawnień w Entra ID natychmiast rozłącza sesje.

Czy połączenia mogą pozostać w naszej własnej sieci?

Tak. Wdróż prywatny serwer relay on‑premises lub w prywatnej chmurze, a połączenia QuickHost są ograniczone do użytkowników z Twojej organizacji.

Czy możemy oznaczyć agenta QuickHost własną marką?

Tak. Panel administratora generuje instalator z Twoim logo, kolorami, danymi adresowymi i nazwami modułów.

Ta strona internetowa używa plików cookie, aby poprawić Twoje doświadczenie podczas nawigacji na stronie. Spośród nich, te skategoryzowane jako niezbędne są przechowywane w przeglądarce użytkownika i są wykorzystywane do działania podstawowych funkcji witryny.

Używamy również plików cookie stron trzecich, które pomagają nam analizować i zrozumieć, w jaki sposób korzystasz z tej strony internetowej. Będą one przechowywane w Twojej przeglądarce tylko za Twoją zgodą i masz możliwość zrezygnowania z nich. Natomiast rezygnacja może mieć wpływ na Twoje doświadczenia związane z przeglądaniem strony.

NiezbędneZawsze aktywne

Niezbędne pliki cookies są absolutnie niezbędne do prawidłowego funkcjonowania strony internetowej. Te pliki cookies zapewniają podstawowe funkcjonalności i zabezpieczenia strony internetowej, w sposób anonimowy.

CookieCzas przechowywaniaOpis
cookie_consent1 rokPrzechowuje informację, czy użytkownik wyraził zgodę na używanie plików cookie. Nie przechowuje żadnych danych osobowych.
NEXT_LOCALE1 rokPrzechowuje ustawienia języka wybrane przez użytkownika.
themedo usunięciaPrzechowuje wybrany przez użytkownika jasny lub ciemny motyw (pamięć przeglądarki).
hCaptchasesjaUstawiany przez usługę hCaptcha w formularzu kontaktowym i formularzu zamówienia w celu identyfikacji botów i ochrony strony przed spamem.
device_token6 miesięcyPlik cookie używany do weryfikacji użytkownika/urządzenia.
session_idsesja / 1 miesiącPlik cookie używany do utrzymywania sesji użytkownika.
logged_insesja / 1 miesiącPlik cookie używany do utrzymywania sesji użytkownika.